


8 min de leitura
Pesquisadores pegaram uma inteligência artificial gratuita, que qualquer pessoa pode baixar, e conseguiram abrir à distância a câmera e as fotos do celular de um usuário de uma das redes sociais mais usadas do mundo, e o chefe dos pesquisadores acendeu o alerta
Escrito por Bruno Teles
Publicado em 19/09/2026 às 12:39
Ciência e Tecnologia
Canal
Seja o primeiro a reagir!
Prefira o CPG no Google
Uma start-up americana adaptou uma inteligência artificial chinesa de graça, achou falhas no código do TikTok, juntou as peças e abriu a câmera e o rolo de fotos de um celular num teste; o app corrigiu a brecha, mas o recado do chefe da equipe vale para qualquer telefone
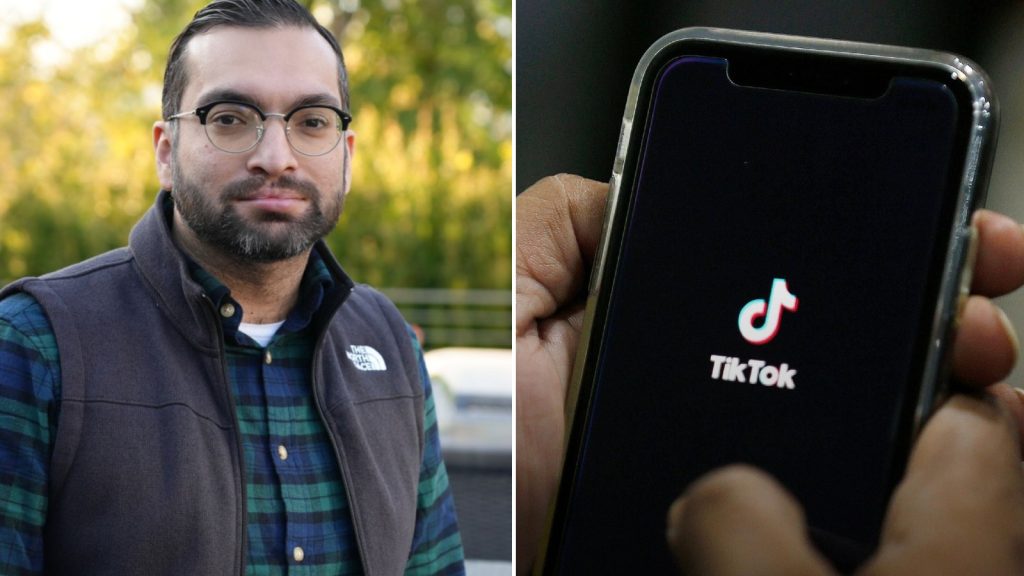
Em 18 de setembro de 2026, o jornal The Washington Post contou que pesquisadores da DepthFirst, uma start-up de cibersegurança de San Francisco, usaram uma inteligência artificial gratuita, o modelo GLM, da chinesa Z.ai, para caçar falhas no código do TikTok.
Num vídeo mostrado ao jornal, um funcionário da empresa abriu à distância a câmera e o rolo de fotos de um celular que navegava pelo aplicativo, num teste controlado, sem vítima de verdade, e o TikTok já corrigiu o problema.
Quem soou a sirene foi o próprio chefe dos pesquisadores, Qasim Mithani, presidente-executivo da DepthFirst, que disse ao The Washington Post que o assunto “tira o sono” dele.
ARTIGO CONTINUA ABAIXO
Veja também
Ele emendou com uma frase que serve para qualquer celular no bolso de um brasileiro, “Você não deve confiar em nenhum aplicativo”, e a receita dele é atualizar os apps com frequência e cortar o acesso a fotos, localização e câmera.
O teste que abriu a câmera e as fotos de um celular com TikTok
A ferramenta montada pela DepthFirst vasculhou componentes de código aberto usados pelo TikTok, aqueles pedaços de programa que várias empresas reaproveitam, e foi ali que a máquina apontou vulnerabilidades.
Uma falha sozinha não bastava, então os pesquisadores encaixaram várias, como peças de quebra-cabeça, até montar um caminho que chegava a funções protegidas do telefone, e no vídeo o resultado aparece na tela, com a câmera ligada e as fotos à vista.
Antes de qualquer divulgação, a empresa avisou o TikTok, que confirmou a falha e fez a correção, mostram mensagens vistas pelo The Washington Post, então a porta que o teste abriu já foi fechada.
Horas depois, o caso chegou ao fórum de cibersegurança do Reddit, com o link da reportagem americana:
Qual inteligência artificial gratuita os pesquisadores usaram
A escolha chamou atenção, porque a DepthFirst fica na mesma cidade dos maiores laboratórios de inteligência artificial dos Estados Unidos, mas foi buscar a ferramenta numa empresa chinesa, relata o The Washington Post.
A Z.ai, antiga Zhipu AI, publica os “pesos” dos modelos GLM na Hugging Face, a vitrine mais usada da inteligência artificial aberta, e na prática isso é o cérebro completo da máquina, pronto para baixar, mexer e treinar de novo.
Foi exatamente isso que a DepthFirst fez, e no próprio site a empresa informa que o dfs-large1, seu modelo mais capaz para achar vulnerabilidades, foi construído sobre o GLM 5.2 e treinado de novo dentro do sistema de segurança dela.
Os números das duas versões mais recentes, lidos na página oficial da Z.ai na Hugging Face em 19 de setembro de 2026:
Grátis para baixar, mas longe de caber num celular
“Qualquer pessoa pode baixar” é verdade, já que a página do GLM-5.2 diz com todas as letras que o modelo é “puro aberto”, sob licença MIT, “sem limites regionais”, e não pede cadastro nem pagamento.
Só que a conta pesa, porque são 753 bilhões de parâmetros e cada um ocupa 2 bytes no formato original, o que dá cerca de 1,5 terabyte, número que bate com o espaço que a própria Hugging Face registra para o repositório.
É o equivalente a quase 12 celulares de 128 GB entupidos, e rodar isso exige servidor com placas de vídeo de data center, não o notebook de casa, então o “de graça” vale para o arquivo, não para a máquina que o faz pensar.
O aviso que o criador da inteligência artificial deixou na própria vitrine
Quem fez o GLM também escreveu sobre o poder da ferramenta, e na página do GLM-5.3 a Z.ai admite que, ao ampliar o treinamento, “a capacidade cibernética se desenvolveu mais rápido do que esperávamos”.
No mesmo texto, a empresa diz que o 5.3 é o melhor no teste CyberGym, que mede quem acha vulnerabilidades, e que mais do que dobra o desempenho do 5.2 nos testes de exploração de falhas, a etapa em que a brecha vira ataque.
O governo americano mediu a força da inteligência artificial chinesa
Na véspera da reportagem, em 17 de setembro de 2026, o CAISI, centro de avaliação de inteligência artificial ligado ao NIST, o instituto de padrões do governo dos Estados Unidos, publicou a análise do GLM-5.3.
Para o órgão, é o modelo de pesos abertos mais capaz em cibersegurança já lançado, com a ressalva de que ele ainda fica uns quatro meses atrás dos modelos de ponta americanos, medido em quatro testes de descoberta e exploração de falhas.
A linha do tempo ajuda a entender a pressa, já que a Z.ai lançou o GLM-5.3 em 14 de agosto de 2026 e liberou os pesos para download duas semanas depois, informa o NIST.
Por que as gigantes americanas trancam e a chinesa libera
A diferença de postura é o centro da história, porque empresas como Anthropic e OpenAI limitam os recursos avançados de segurança dos seus chatbots e só liberam tudo depois de verificar quem pede, explica o The Washington Post, enquanto os modelos chineses, como os da DeepSeek e da Z.ai, qualquer um baixa e modifica.
Mithani já tinha acendido essa luz amarela antes do caso TikTok, quando escreveu no blog da DepthFirst, em 2 de setembro de 2026, que uma versão do GLM 5.3 com as travas de segurança arrancadas tinha sido publicada e vendida para ataque a quem pagasse.
“A distância entre a inteligência artificial de ataque e a de defesa está diminuindo rapidamente”, escreveu o executivo, que pede às empresas que usem esse intervalo para corrigir falhas antes que o poder ofensivo se espalhe.
E ele não está sozinho nisso, porque John Hultquist, analista do grupo de inteligência de ameaças do Google, disse ao jornal que a tecnologia deixa hackers experientes mais fortes e baixa a barreira para quem sabe pouco.
A Unit 42, braço de pesquisa da Palo Alto Networks, informou que ferramentas de inteligência artificial analisaram 3.915 projetos de código aberto e confirmaram 14.090 vulnerabilidades, 99,4% delas nunca relatadas antes.
Como fechar a câmera e as fotos no iPhone
A frase de Mithani vira tarefa de cinco minutos, e no iPhone tudo fica num lugar só, informa a Apple no manual oficial:
- abra Ajustes e toque em Privacidade e Segurança;
- entre em Câmera e desligue os apps que não precisam dela;
- entre em Fotos e troque “Acesso Total” por “Acesso Limitado” nas redes sociais;
- em Privacidade e Segurança, ative o Relatório de Privacidade dos Apps;
- use a Verificação de Segurança para revisar tudo de uma vez.
O iPhone ainda tem um dedo-duro embutido, um ponto verde que aparece no alto da tela quando algum app usa a câmera, e se ele acender com o TikTok fechado é motivo para abrir Ajustes na hora.
Como fechar a câmera e as fotos no Android
No Android, o caminho muda um pouco de fabricante para fabricante, mas a lógica é a mesma, explica o Google na central de ajuda:
- abra Configurações, depois Segurança e privacidade, Privacidade e Gestão de permissões;
- toque em Câmera e escolha “Perguntar sempre” ou “Não permitir” app por app;
- repita em Fotos e vídeos;
- ative “Pausar atividade no app quando não usado” para cortar permissões esquecidas;
- em Controles de privacidade, dá para desligar a câmera do aparelho inteiro.
A Samsung Brasil mostra no próprio canal o Painel de Privacidade, que lista quais apps usaram câmera, microfone e localização:
Assista o vídeo
A lista rápida que protege o celular de qualquer brecha
Nenhuma dessas travas depende de o usuário saber programar, e elas valem para o TikTok e para qualquer outro app:
- atualize o TikTok e os demais apps assim que a loja avisar;
- mantenha o sistema do celular em dia;
- instale apps só da Play Store ou da App Store;
- dê câmera e fotos só a quem realmente precisa;
- prefira “durante o uso” a “sempre”;
- apague o que você não abre há meses.
A lógica é a do cadeado, porque se a brecha existir o estrago fica limitado ao que o app tinha permissão de ver, e rolo de fotos liberado inteiro é convite, enquanto acesso limitado é porta encostada.
A brecha do TikTok fechada e o vídeo que ensina a revisar o iPhone
O buraco que o teste abriu está tapado, e a demonstração não significa que exista hoje uma brecha conhecida para espiar usuários do TikTok, só que a inteligência artificial gratuita que achou esse caminho continua disponível para qualquer um.
A própria Apple ensina, em vídeo oficial, a usar a Verificação de Segurança para ver e cortar acessos de apps e pessoas no iPhone:
Assista o vídeo
A DepthFirst diz que usa o mesmo sistema para ajudar empresas a se defender e que já achou dezenas de falhas críticas em programas usados por milhões de pessoas, e fica a dúvida sobre quem vai chegar primeiro na próxima, o pesquisador que avisa ou o criminoso que não avisa.
Tags
inteligencia artificial
Conteúdo reproduzido originalmente em: clickpetroleoegas por Bruno Teles.